
Понятие усиленной аутентификации с участием третьей стороны
Усиленная аутентификация с участием третьей стороны — это модель проверки подлинности, при которой решение о подтверждении личности принимает не только запрашивающая система, но и независимый доверенный участник. Такой участник выступает посредником: он хранит учётные данные, проверяет дополнительные факторы и передаёт сервису уже подтверждённый результат. Подход применяется там, где требуется повышенная уверенность в том, что доступ получает именно заявленный субъект, а не лицо, располагающее только украденным паролем. Дополнительные сведения о принципах организации подобной проверки приведены в публикации усиленная аутентификация, посвящённой доверенной аутентификации и её практическим аспектам.
Ключевое отличие от локальной проверки состоит в разделении ролей. Сервис перестаёт быть единственным хранителем секретов и получает от стороннего участника формализованное утверждение о личности. Это снижает объём чувствительных данных, которые приходится удерживать каждому отдельному приложению, и упрощает централизованное управление политиками доступа.
Модели взаимодействия участников
Базовая схема включает три роли: субъект (пользователь или устройство), поставщик услуг (ресурс, к которому запрашивается доступ) и поставщик удостоверений (доверенная сторона). Взаимодействие строится на предварительном доверии: стороны обмениваются метаданными, криптографическими ключами и правилами сопоставления атрибутов. Результат проверки передаётся в виде утверждения — подписанного набора сведений, среди которых идентификатор, роли, срок действия и контекст сеанса.
Федерация удостоверений
При федеративной модели организации сохраняют собственные каталоги пользователей, но договариваются о взаимном признании утверждений. Субъект проходит проверку в своей исходной системе, а затем получает доступ к внешним ресурсам без повторного ввода пароля. Границы доверия фиксируются соглашениями, а техническая часть опирается на единые форматы обмена.
Протоколы обмена утверждениями
На практике применяются стандартизированные протоколы, описывающие форматы запросов, подписи и способы проверки ответов. Они определяют, каким образом поставщик услуг убеждается, что утверждение выпущено именно доверенной стороной, и как ограничивается срок его пригодности. Отдельное внимание уделяется защите от повторного использования перехваченных сообщений.
Факторы и уровни уверенности
Категории факторов
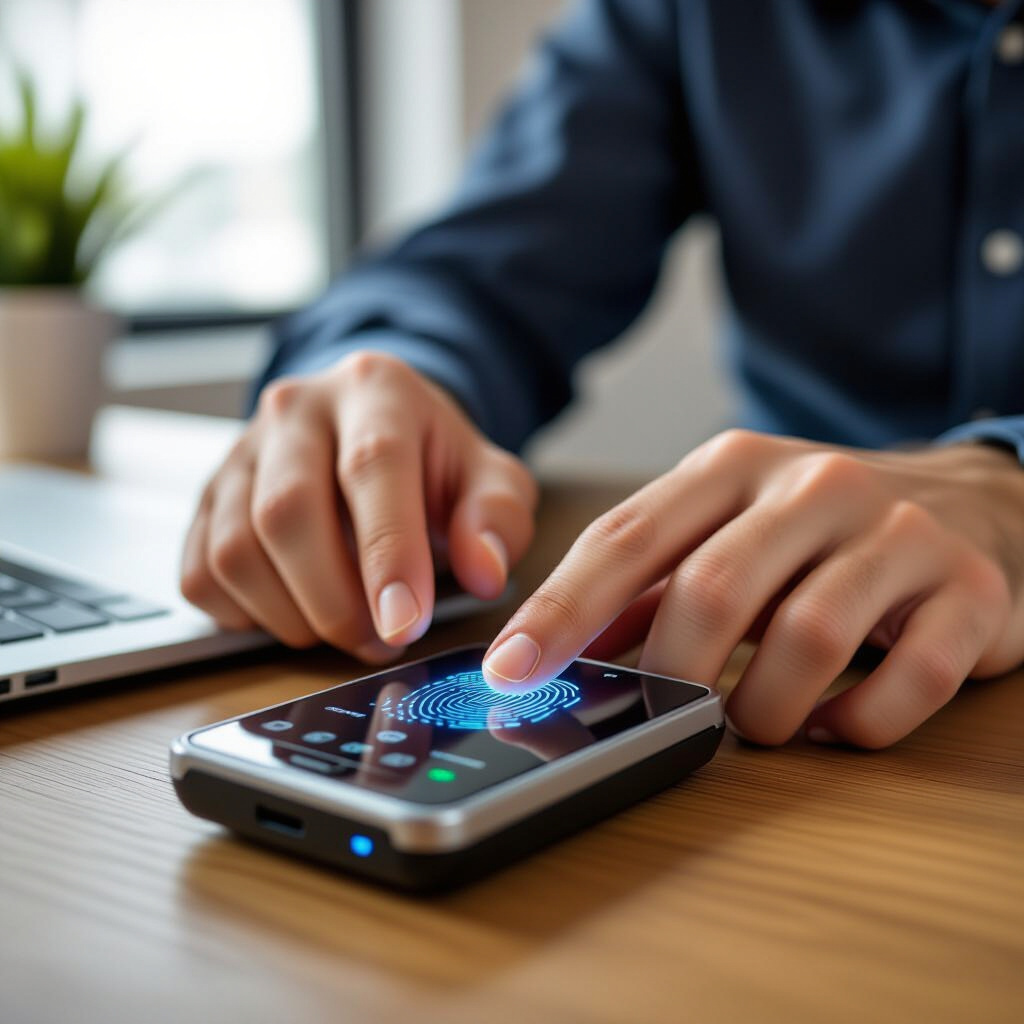
Факторы принято делить на три группы: знание (пароль, кодовая фраза), владение (аппаратный ключ, смарт-карта, одноразовый код) и биометрические характеристики (отпечаток пальца, рисунок лица, голос). Усиление достигается сочетанием факторов из разных групп, поскольку компрометация одного канала не даёт доступа к остальным. Для каждого сочетания определяется уровень уверенности, влияющий на объём предоставляемых прав.
Повышение уровня в процессе сеанса
Отдельный сценарий — динамическое повышение требований. Сеанс начинается с минимальной проверки, а при обращении к чувствительным операциям система запрашивает дополнительное подтверждение. Такой механизм позволяет не перегружать пользователя при обычной работе и одновременно защищать критичные действия.
Организационные и технические аспекты
Согласование атрибутов
Доверенная сторона передаёт не только признак успешной проверки, но и набор атрибутов, необходимых сервису для принятия решений. Требуется заранее определить, какие сведения раскрываются, в каком формате и с какой периодичностью обновляются. Избыточная передача данных увеличивает риски, поэтому состав атрибутов обычно ограничивают минимально достаточным.
Жизненный цикл доступа
Учётная запись проходит этапы создания, изменения прав, блокировки и удаления. При централизованной проверке эти события отражаются в одном месте и распространяются на подключённые сервисы. Отзыв доступа также становится согласованным: блокировка у доверенной стороны прекращает действие выданных ранее утверждений.
Ограничения и типовые риски
Основные сложности связаны с зависимостью от посредника: недоступность доверенной стороны может блокировать работу всех подключённых сервисов. Дополнительные риски создают ошибки в сопоставлении атрибутов, длительные сроки действия утверждений и недостаточно строгая проверка подписей. Компрометация самого поставщика удостоверений затрагивает сразу весь круг доверия, поэтому к его защите предъявляются повышенные требования.
Существенное значение имеет и человеческий фактор: процедуры восстановления доступа нередко становятся наиболее слабым звеном. Разумный баланс между строгостью проверки, удобством и устойчивостью инфраструктуры определяет итоговую эффективность выбранной схемы.